

Как настроить SSL
— это HTTPS-сертификат, который шифрует соединение между браузером пользователя и сервером.
SSL — это HTTPS-сертификат, который шифрует соединение между браузером пользователя и сервером. Без него современные браузеры показывают пугающее предупреждение «Not Secure», а рекламные платформы (Facebook, Google) могут отклонить объявления с http-ссылкой как небезопасные.
Cloudflare выпускает SSL-сертификат автоматически. Вам нужно только включить нужный режим —
Flexible. После этого Cloudflare сгенерирует Universal SSL за 5-15 минут, и домен начнёт открываться по https://.Когда заходить в SSL-настройки
Сразу после Как добавить домен в Cloudflare — обязательный шаг перед запуском трафика. Если домен открывается с предупреждением «Not Secure» или «SSL Error» — проверьте режим SSL. Если не работает один поддомен, а основной работает — обычно проблема не в SSL (он наследуется), но проверить стоит. После любых изменений в DNS — иногда нужно пересоздать SSL-сертификат.
Как это работает
- — Off — без SSL. Домен только по http. Не подходит — рекламные платформы заблокируют.
- — Flexible — браузер ↔ Cloudflare по https, Cloudflare ↔ ваш сервер по http. Это нужный режим для Tracker. Tracker-сервер не имеет своего SSL-сертификата на ваш домен, но Cloudflare-прокси даёт SSL пользователю.
- — Full — браузер ↔ Cloudflare по https, Cloudflare ↔ сервер тоже по https (с самоподписанным или валидным сертификатом). Не подходит — у Tracker-серверов нет вашего сертификата.
- — Full (strict) — то же что Full, но с обязательной проверкой сертификата. Не подходит.
Для подключения к Tracker всегда выбирайте
Flexible. Любой другой режим даст ошибку 525 / 526 / 522 в Cloudflare и недоступность домена.Шаги настройки
Откройте SSL/TLS → Overview
В Cloudflare выберите ваш домен → SSL/TLS → Overview.
SSL/TLS → Overview 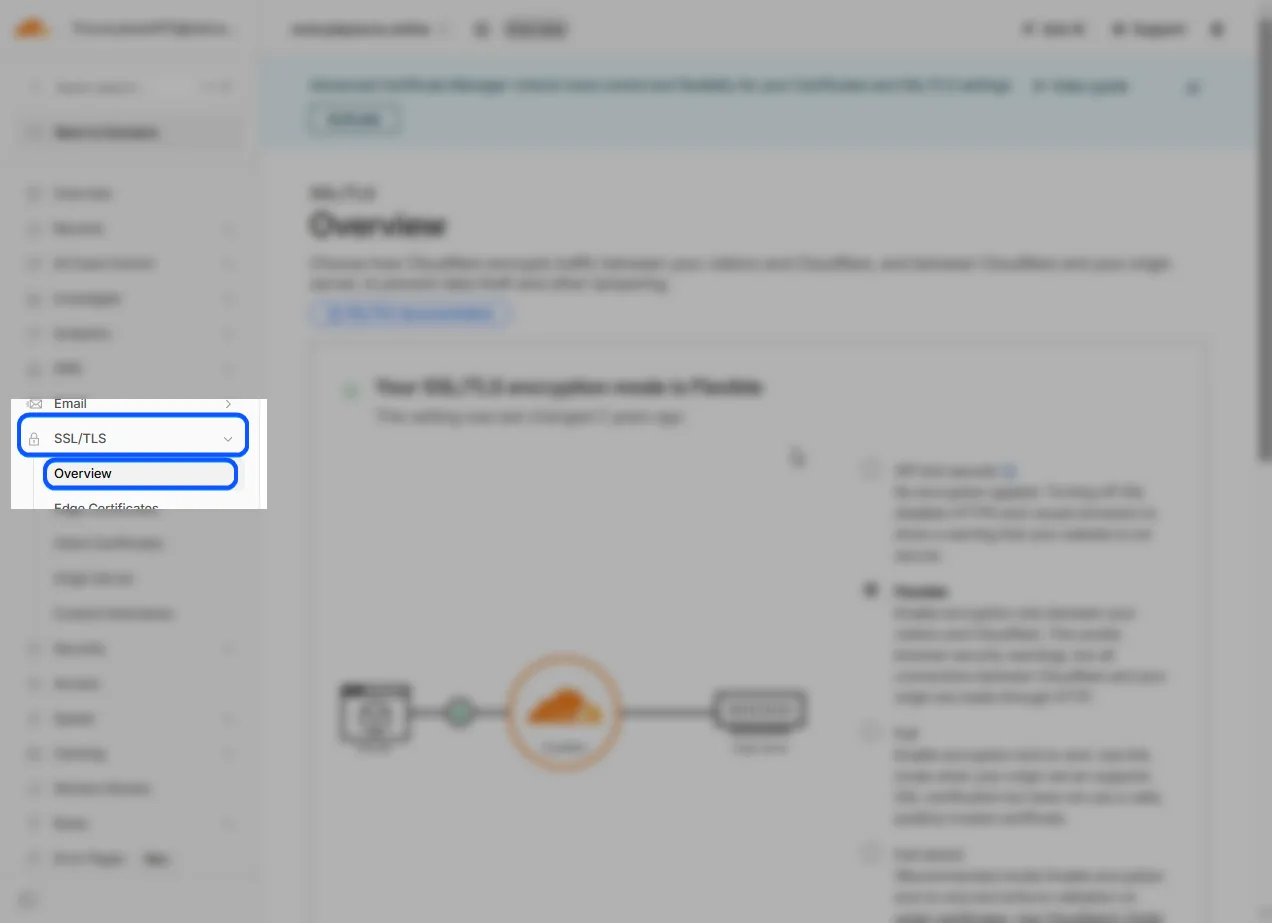
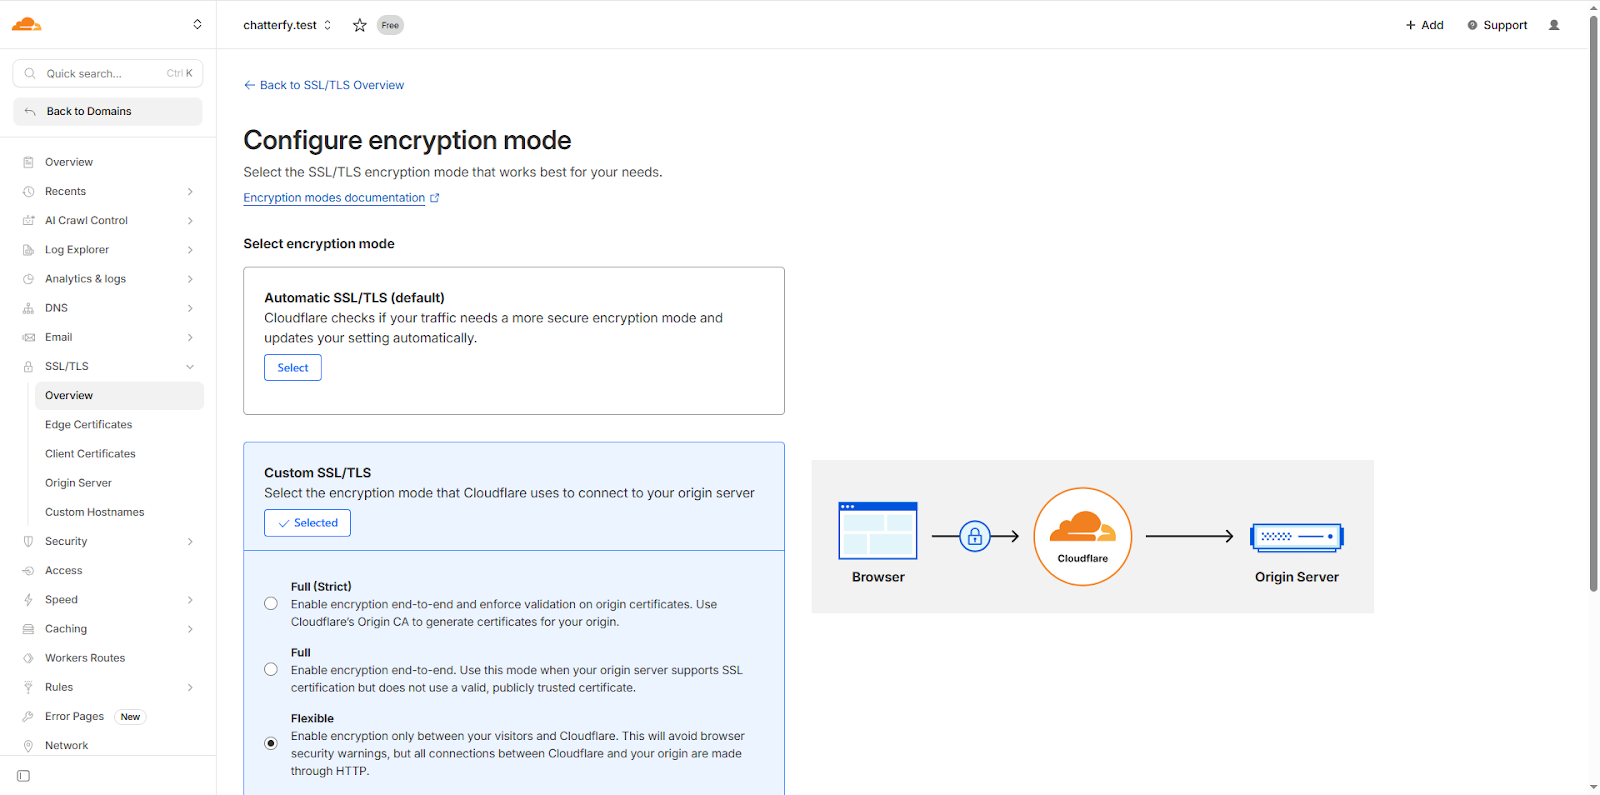
Выберите режим Flexible
В блоке «Your SSL/TLS encryption mode» — четыре опции (Off / Flexible / Full / Full strict). Кликните Flexible. Cloudflare сразу применит и начнёт выпускать сертификат.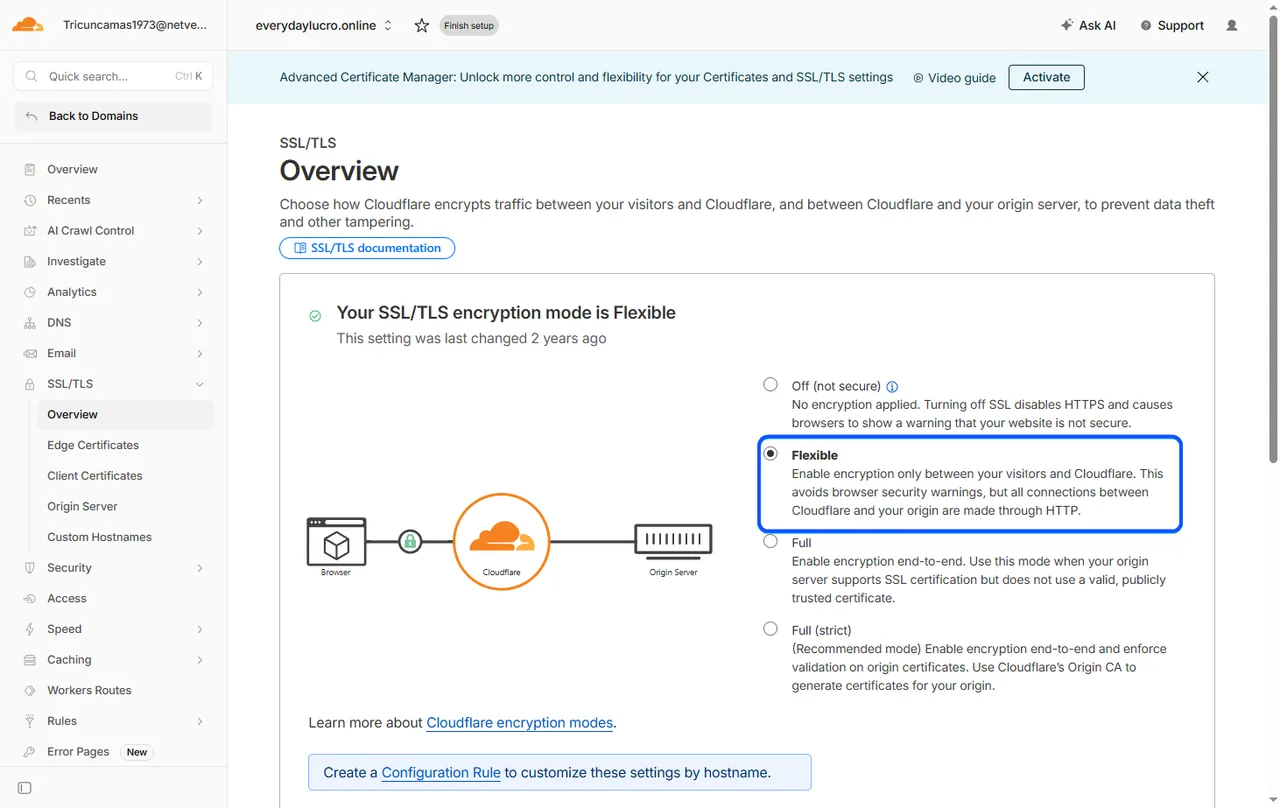
Дождитесь выпуска сертификата
Cloudflare выпускает SSL за 5-15 минут (иногда быстрее). Можно отслеживать вSSL/TLS → Edge Certificates. Сертификат появится в списке со статусомActive.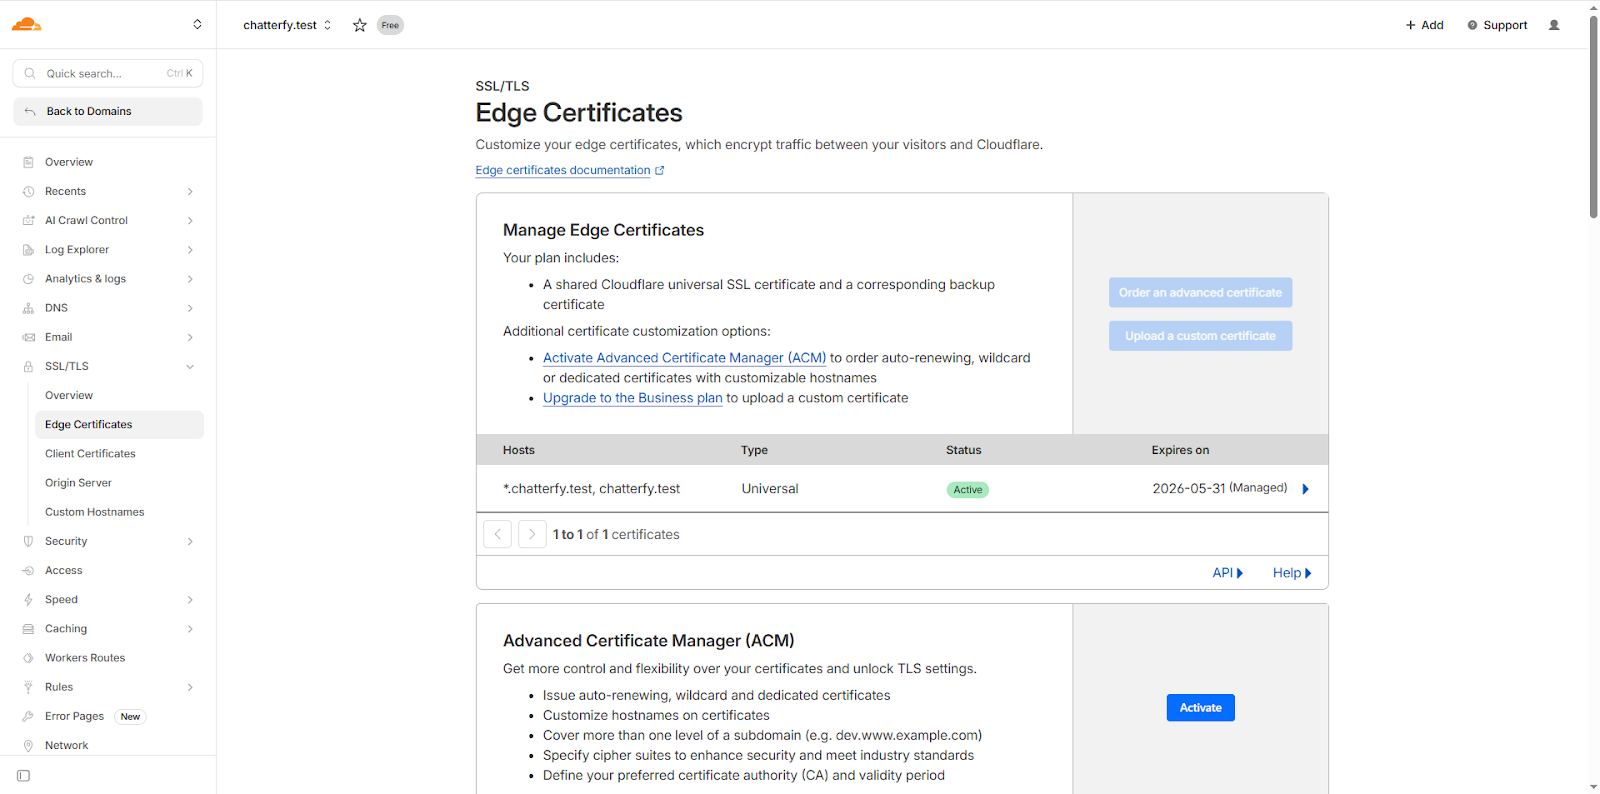
SSL/TLS → Edge Certificates Проверьте в браузере
Откройтеhttps://your-domain.comв браузере (можно в режиме инкогнито, чтобы не было кэша). Замочек должен быть зелёным или серым (без перечёркивания / предупреждения). Если видите ошибку — подождите ещё несколько минут.


Возможные ошибки SSL
- — ERR_SSL_PROTOCOL_ERROR / ERR_CONNECTION_RESET — обычно режим Full / Full strict вместо Flexible. Переключите на Flexible.
- — Error 525 / 526 — Cloudflare не может установить SSL с серверами назначения. Тоже признак неверного режима. Включите Flexible.
- — NET::ERR_CERT_AUTHORITY_INVALID — сертификат не выпустился (статус не Active). Подождите 15 минут, если не изменилось — пересоздайте режим (выключите → включите Flexible).
- — Браузер ругается «Connection is not secure» — Cloudflare ещё не активировал домен (статус Pending в Cloudflare). Дождитесь Active.
Примеры использования
Запуск нового домена — арбитраж
Buyer купил новый домен, добавил в Cloudflare, создал CNAME. Открывает в браузере — SSL-ошибка. Идёт в SSL/TLS → Overview, видит что режим Off (так у Cloudflare по умолчанию для новых доменов). Переключает в Flexible. Через 10 минут проверяет — домен открывается по https.
Реклама в Facebook отклонена — performance-маркетинг
Sales-команда добавила объявления в Facebook с ссылкой
http://offer.example.com. Facebook отклоняет: «non-secure URL». Проверяют — домен открывается по http, но https не работает. Включают Flexible-режим, через 15 минут прогоняют рекламу заново — модерация проходит.После переезда — массовая проверка
Команда переехала с одного хостинга на Cloudflare для 5 доменов. Прошла по каждому: Как добавить домен в Cloudflare, потом SSL Flexible, потом Как добавить домен в Chatterfy. Через час все 5 доменов работают по https, кампании запущены.
Что важно учесть
Только режим
Flexible — другие приведут к ошибкам. Cloudflare имеет ещё опцию Always Use HTTPS (SSL/TLS → Edge Certificates) — рекомендуется включить, тогда даже http-запросы автоматически перенаправляются на https. SSL покрывает основной домен и все поддомены через Universal SSL — не нужно настраивать отдельно. Если работает основной, а поддомен с ошибкой — обычно SSL ещё не охватил новый поддомен (5-15 минут). Не используйте платный SSL — Cloudflare Free даёт всё что нужно.Частые вопросы
Связанное


Эта статья была полезна?